
本当の本人確認
送信のたびに、コンピューター自身の手段で確認します。Windows Hello、Touch ID またはアカウントのパスワード、Linux ではデスクトップの確認画面です。エージェントがパスワードを集めることはありません。
本人確認された人が署名する、分離ネットワーク間の管理されたファイル転送
ART は、利用者のコンピューターからもう一方のネットワークの固定の宛先へ、一度に一つのファイルを運びます。すべての転送は本人確認され、検査され、ポリシーが求める場合は承認されます。利用者の操作は簡単な 3 ステップで、二つのネットワークがつながることはありません。
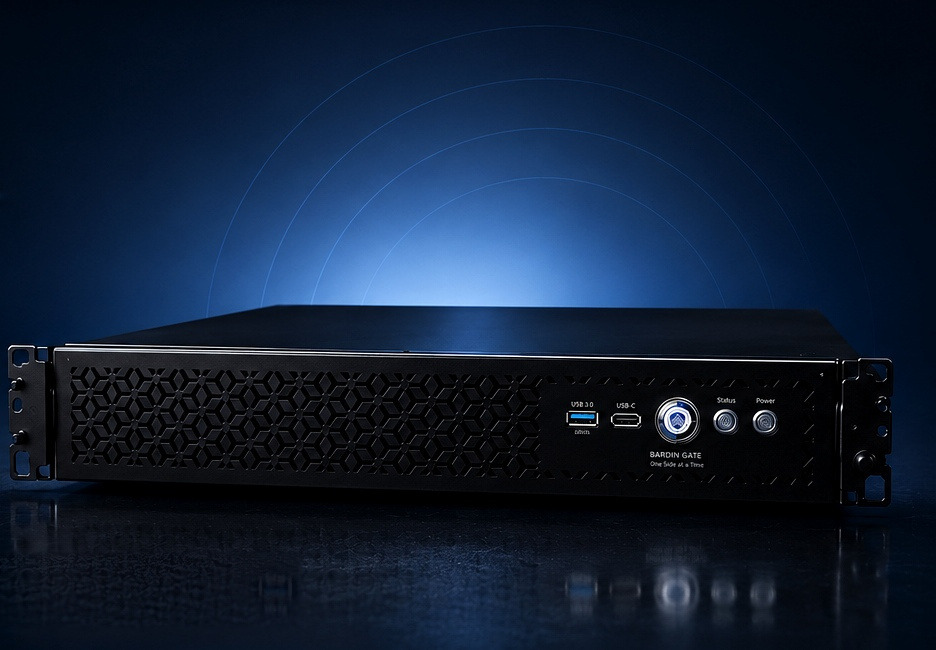
人は正当な業務のためにファイルを移す必要があります。しかし USB メモリ、共有パスワード、一時的なネットワーク接続といったいつもの方法は、分離の目的そのものを損ないます。ART は同じことを管理の下で行います。利用者は自分のコンピューターから送り、2U アプライアンスが利用者とは独立して、ファイルを許可し、検査し、届けます。
送信のたびに、コンピューター自身の手段で確認します。Windows Hello、Touch ID またはアカウントのパスワード、Linux ではデスクトップの確認画面です。エージェントがパスワードを集めることはありません。
宛先は管理者が定め、利用者は許可された一覧から選ぶだけです。誰もパスを入力しません。
構造の検証、ClamAV、YARA、アプライアンスの AI モデルを隔離して実行し、所有者の署名と第三者による証明を備えます。
ART は利用者ごとの通常の転送を学び、そこから外れる転送があるとお知らせします。
ポリシーで複数の独立した承認者を求めることができ、送信者が自分のファイルを承認することはできません。
最終的なファイルは開き直してハッシュを計算します。それまでは配送済みにならず、途中のファイルが見えることもありません。
利用者は 3 ステップ、管理者はブラウザのコンソール一つですべてを把握します。スクリプトも日々の付きっきりの監視も不要です。
安全なネットワークのアナリストが外部の取引先に報告書を送り、ポリシーが上長の承認を求めます。
安全でないネットワークからのファイルが検査され、セキュリティ承認者の承認後に安全なネットワークへ届きます。
委託先には定められた宛先を一つだけ与え、開放したフォルダーや共有パスワードは与えません。