
असली पहचान
हर भेजने की पुष्टि कंप्यूटर के अपने साधनों से होती है: Windows Hello, Touch ID या खाते का पासवर्ड, या Linux पर डेस्कटॉप का संकेत। एजेंट कभी पासवर्ड नहीं लेता।
अलग नेटवर्कों के बीच नियंत्रित फ़ाइल स्थानांतरण, पहचाने गए व्यक्ति के हस्ताक्षर से
ART उपयोगकर्ता के कंप्यूटर से दूसरे नेटवर्क के एक निश्चित गंतव्य तक एक समय में एक फ़ाइल पहुँचाता है। हर स्थानांतरण की पहचान होती है, जाँच होती है, और जहाँ नीति माँगे वहाँ स्वीकृति होती है। उपयोगकर्ता तीन सरल कदम उठाता है, और दोनों नेटवर्क कभी नहीं जुड़ते।
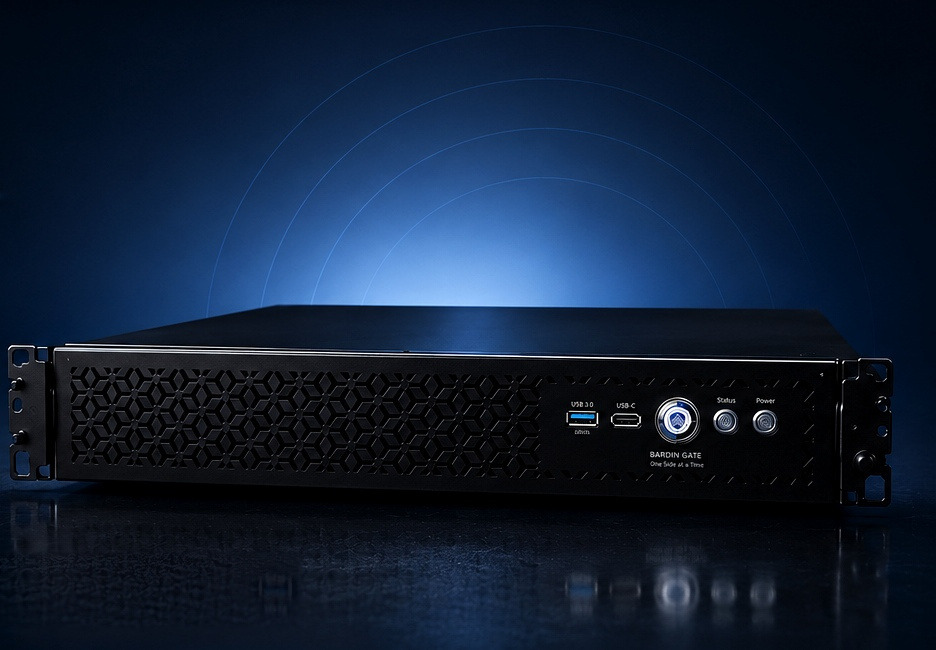
लोगों को जायज़ काम के लिए फ़ाइलें ले जानी पड़ती हैं, और आम तरीके, USB स्टिक, साझा पासवर्ड, अस्थायी नेटवर्क लिंक, उसी चीज़ को बिगाड़ देते हैं जिसके लिए अलगाव है। ART यही काम नियंत्रण में करता है। उपयोगकर्ता अपने कंप्यूटर से भेजता है, और 2U उपकरण, उससे स्वतंत्र रूप से, फ़ाइल को अधिकृत करता है, जाँचता है और पहुँचाता है।
हर भेजने की पुष्टि कंप्यूटर के अपने साधनों से होती है: Windows Hello, Touch ID या खाते का पासवर्ड, या Linux पर डेस्कटॉप का संकेत। एजेंट कभी पासवर्ड नहीं लेता।
गंतव्य प्रशासक तय करते हैं, और उपयोगकर्ता केवल अपने लिए अनुमत सूची में से चुनते हैं। कोई पाथ नहीं लिखता।
संरचनात्मक सत्यापन, ClamAV, YARA और उपकरण का AI मॉडल, अलग-थलग, मालिक के हस्ताक्षरों और तीसरे पक्ष के प्रमाणन के साथ।
ART हर उपयोगकर्ता के सामान्य स्थानांतरण सीखता है और जब कोई स्थानांतरण उनसे हटता है तो आपको चेतावनी देता है।
नीति कई स्वतंत्र स्वीकर्ता माँग सकती है, और भेजने वाला अपनी ही फ़ाइल को स्वीकृत नहीं कर सकता।
अंतिम फ़ाइल फिर खोली जाती है और उसका हैश निकाला जाता है। तब तक वह पहुँची नहीं मानी जाती, और अधूरी फ़ाइल कभी दिखाई नहीं देती।
उपयोगकर्ता तीन कदम उठाता है और प्रशासक एक ब्राउज़र कंसोल में सब कुछ देखता है। न स्क्रिप्ट, न रोज़ की निगरानी।
सुरक्षित नेटवर्क का एक विश्लेषक बाहरी साझेदार को रिपोर्ट भेजता है; नीति प्रबंधक की स्वीकृति माँगती है।
असुरक्षित नेटवर्क से आई फ़ाइल जाँची जाती है और सुरक्षा स्वीकर्ता की मंज़ूरी के बाद सुरक्षित नेटवर्क तक पहुँचती है।
ठेकेदार को एक तय गंतव्य मिलता है, कभी कोई खुला फ़ोल्डर या साझा पासवर्ड नहीं।
हमें अपने परिवेश और अपनी ज़रूरत के बारे में बताएँ। हमारा कोई विशेषज्ञ आपको उत्तर देगा।