
Identidad real
Cada envío se confirma con los medios propios del ordenador: Windows Hello, Touch ID o la contraseña de la cuenta, o el aviso del escritorio en Linux. El Agente nunca recoge una contraseña.
Transferencia controlada de archivos entre redes separadas, firmada por una persona identificada
ART lleva un archivo cada vez desde el ordenador de un usuario a un destino fijo en la otra red. Cada transferencia se identifica, se inspecciona y, donde la política lo pide, se aprueba. El usuario da tres pasos sencillos, y las dos redes nunca se unen.
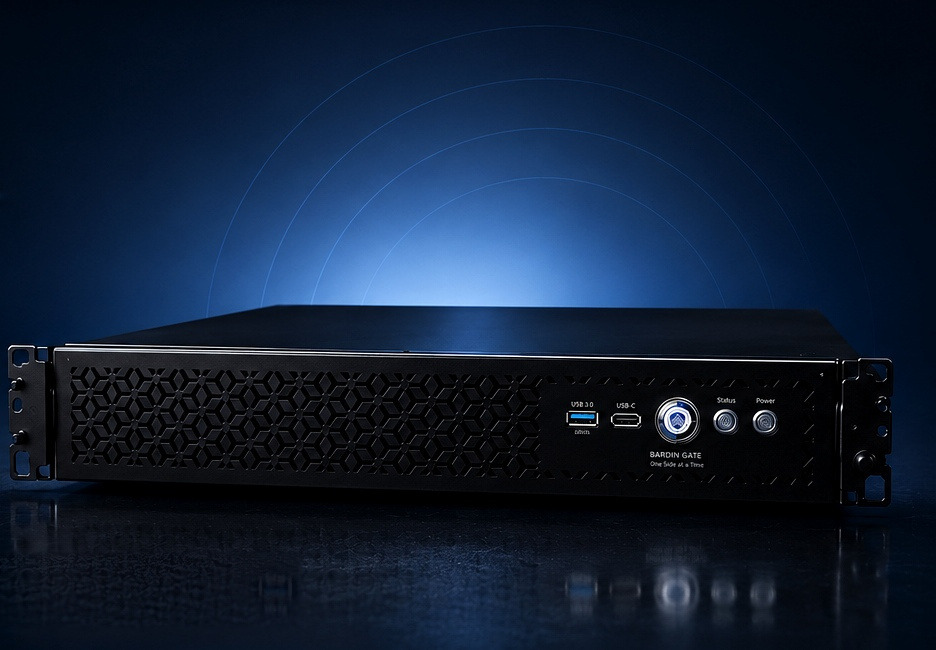
Las personas tienen que mover archivos para trabajos legítimos, y las vías habituales, una memoria USB, una contraseña compartida, un enlace de red temporal, deshacen aquello para lo que existe el aislamiento. ART hace el mismo trabajo bajo control. El usuario envía desde su propio ordenador, y el appliance 2U, con independencia de él, autoriza, inspecciona y entrega el archivo.
Cada envío se confirma con los medios propios del ordenador: Windows Hello, Touch ID o la contraseña de la cuenta, o el aviso del escritorio en Linux. El Agente nunca recoge una contraseña.
Los administradores definen los destinos, y los usuarios solo eligen de la lista que tienen permitida. Nadie escribe una ubicación.
Validación estructural, ClamAV, YARA y el modelo de IA del appliance, de forma aislada, con firmas del propietario y certificación de terceros.
ART aprende las transferencias habituales de cada usuario y le avisa cuando una se aparta de ellas.
La política puede exigir varios aprobadores independientes, y un remitente no puede aprobar su propio archivo.
El archivo final se vuelve a abrir y se calcula su hash. Hasta entonces no está entregado, y nunca se ve un archivo parcial.
El usuario da tres pasos y el administrador lo ve todo en una consola web. Sin scripts ni vigilancia diaria.
Un analista de la red segura envía un informe a un socio externo; la política pide la aprobación del responsable.
Un archivo de la red no segura se inspecciona y, tras el visto bueno del aprobador de seguridad, llega a la red segura.
Un contratista recibe un destino definido, nunca una carpeta abierta ni una contraseña compartida.
Cuéntenos cómo es su entorno y qué necesita. Uno de nuestros especialistas le responderá.