
حقیقی شناخت
ہر بار بھیجنے کی تصدیق کمپیوٹر کے اپنے ذرائع سے ہوتی ہے: Windows Hello، Touch ID یا اکاؤنٹ کا پاس ورڈ، یا Linux پر ڈیسک ٹاپ کا اشارہ۔ ایجنٹ کبھی پاس ورڈ جمع نہیں کرتا۔
الگ نیٹ ورکوں کے درمیان کنٹرول شدہ فائل منتقلی، شناخت شدہ شخص کے دستخط سے
ART صارف کے کمپیوٹر سے دوسرے نیٹ ورک کی ایک مقررہ منزل تک ایک وقت میں ایک فائل لے جاتا ہے۔ ہر منتقلی کی شناخت ہوتی ہے، جانچ ہوتی ہے، اور جہاں پالیسی مانگے وہاں منظوری ہوتی ہے۔ صارف تین سادہ قدم اٹھاتا ہے، اور دونوں نیٹ ورک کبھی نہیں جڑتے۔
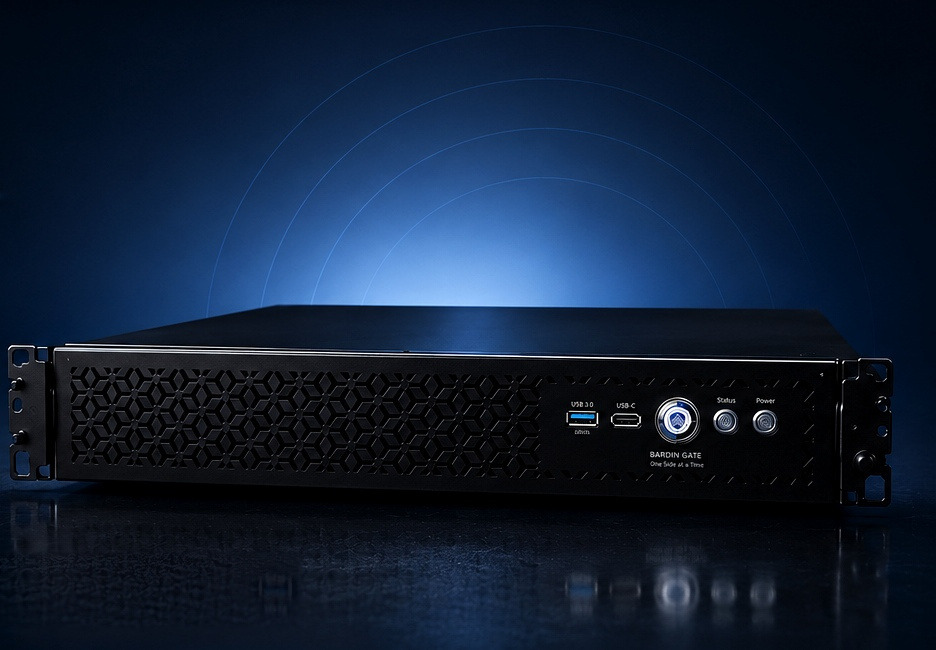
لوگوں کو جائز کام کے لیے فائلیں منتقل کرنی پڑتی ہیں، اور عام طریقے، USB اسٹک، مشترکہ پاس ورڈ، عارضی نیٹ ورک رابطہ، اسی چیز کو بگاڑ دیتے ہیں جس کے لیے علیحدگی ہے۔ ART یہی کام کنٹرول کے ساتھ کرتا ہے۔ صارف اپنے کمپیوٹر سے بھیجتا ہے، اور 2U آلہ، اس سے آزادانہ طور پر، فائل کی اجازت دیتا، جانچتا اور پہنچاتا ہے۔
ہر بار بھیجنے کی تصدیق کمپیوٹر کے اپنے ذرائع سے ہوتی ہے: Windows Hello، Touch ID یا اکاؤنٹ کا پاس ورڈ، یا Linux پر ڈیسک ٹاپ کا اشارہ۔ ایجنٹ کبھی پاس ورڈ جمع نہیں کرتا۔
منزلیں منتظم طے کرتے ہیں، اور صارف صرف اپنے لیے اجازت یافتہ فہرست میں سے چنتے ہیں۔ کوئی پاتھ نہیں لکھتا۔
ساختی توثیق، ClamAV، YARA اور آلے کا AI ماڈل، الگ تھلگ، مالکان کے دستخطوں اور تیسرے فریق کی تصدیق کے ساتھ۔
ART ہر صارف کی معمول کی منتقلیاں سیکھتا ہے اور جب کوئی ان سے ہٹے تو آپ کو خبردار کرتا ہے۔
پالیسی کئی آزاد منظور کنندگان مانگ سکتی ہے، اور بھیجنے والا اپنی ہی فائل منظور نہیں کر سکتا۔
آخری فائل دوبارہ کھولی جاتی ہے اور اس کا ہیش نکالا جاتا ہے۔ تب تک وہ پہنچی نہیں مانی جاتی، اور ادھوری فائل کبھی نظر نہیں آتی۔
صارف تین قدم اٹھاتا ہے اور منتظم ایک براؤزر کنسول میں سب کچھ دیکھتا ہے۔ نہ اسکرپٹ، نہ روز کی نگرانی۔
محفوظ نیٹ ورک کا ایک تجزیہ کار بیرونی شراکت دار کو رپورٹ بھیجتا ہے؛ پالیسی مینیجر کی منظوری مانگتی ہے۔
غیر محفوظ نیٹ ورک سے آئی فائل جانچی جاتی ہے اور سکیورٹی منظور کنندہ کی منظوری کے بعد محفوظ نیٹ ورک تک پہنچتی ہے۔
ٹھیکیدار کو ایک طے شدہ منزل ملتی ہے، کبھی کوئی کھلا فولڈر یا مشترکہ پاس ورڈ نہیں۔
ہمیں اپنے ماحول اور اپنی ضرورت کے بارے میں بتائیں۔ ہمارا کوئی ماہر آپ کو جواب دے گا۔