
Gerçek kimlik
Her gönderim bilgisayarın kendi araçlarıyla onaylanır: Windows Hello, Touch ID ya da hesap parolası, Linux'ta masaüstünün istemi. Ajan asla parola toplamaz.
Ayrı ağlar arasında, kimliği belli bir kişinin üstlendiği denetimli dosya aktarımı
ART, her seferinde tek bir dosyayı bir kullanıcının bilgisayarından diğer ağdaki sabit bir hedefe taşır. Her aktarımın kimliği bellidir, denetlenir ve politika isterse onaylanır. Kullanıcı üç basit adım atar ve iki ağ asla birleştirilmez.
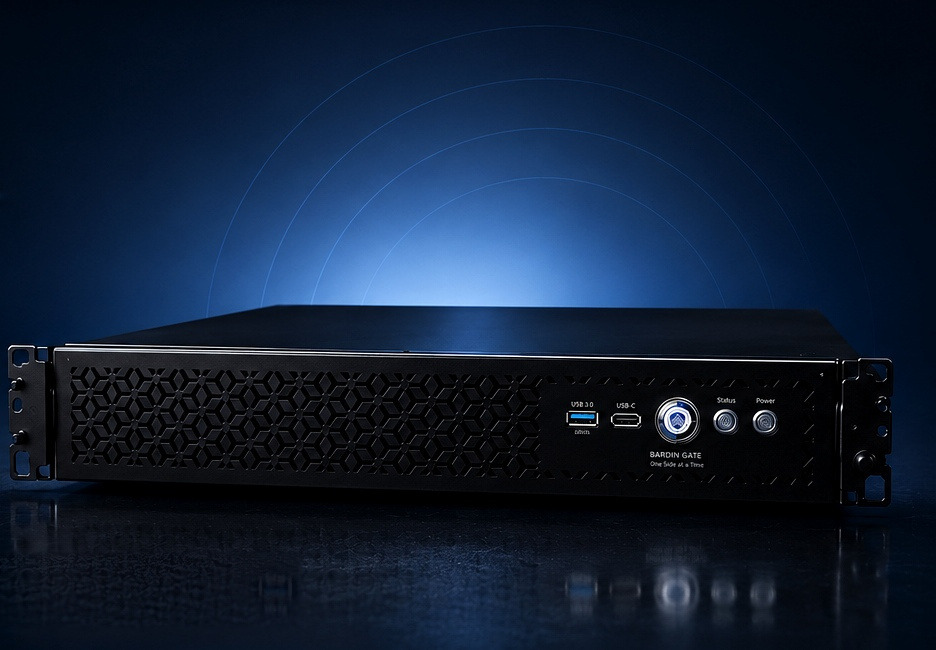
İnsanlar meşru işleri için dosya taşımak zorundadır ve alışılmış yollar, bir USB bellek, paylaşılan bir parola, geçici bir ağ bağlantısı, ayrımın amacını boşa çıkarır. ART aynı işi denetim altında yapar. Kullanıcı kendi bilgisayarından gönderir; 2U cihaz ise ondan bağımsız olarak yetkilendirir, denetler ve dosyayı teslim eder.
Her gönderim bilgisayarın kendi araçlarıyla onaylanır: Windows Hello, Touch ID ya da hesap parolası, Linux'ta masaüstünün istemi. Ajan asla parola toplamaz.
Hedefleri yöneticiler tanımlar; kullanıcılar yalnızca izin verilen listeden seçer. Kimse yol yazmaz.
Yalıtılmış olarak yapısal doğrulama, ClamAV, YARA ve cihazın yapay zekâ modeli; bunlara sahip imzaları ve bağımsız bir tarafın onayı eşlik eder.
ART her kullanıcının olağan aktarımlarını öğrenir ve bunlardan sapan bir aktarımda sizi uyarır.
Politika birkaç bağımsız onaylayıcı isteyebilir ve gönderen kendi dosyasını onaylayamaz.
Son dosya yeniden açılır ve özeti alınır. O zamana kadar teslim edilmiş sayılmaz ve yarım bir dosya asla görünmez.
Kullanıcı üç adım atar, yönetici her şeyi tek bir tarayıcı konsolunda görür. Betik ya da günlük bakım yok.
Güvenli ağdaki bir analist dış bir ortağa rapor gönderir; politika yöneticinin onayını ister.
Güvensiz ağdan gelen bir dosya denetlenir ve güvenlik onaylayıcısının onayından sonra güvenli ağa ulaşır.
Bir yükleniciye açık bir klasör ya da paylaşılan bir parola değil, tanımlı tek bir hedef verilir.
Ortamınızı ve neye ihtiyacınız olduğunu anlatın; uzmanlarımızdan biri size yanıt verecek.