
Une vraie identité
Chaque envoi est confirmé par les moyens propres à l'ordinateur : Windows Hello, Touch ID ou le mot de passe du compte, ou l'invite du bureau sous Linux. L'Agent ne collecte jamais de mot de passe.
Le transfert contrôlé de fichiers entre réseaux séparés, signé par une personne identifiée
ART transporte un fichier à la fois de l'ordinateur d'un utilisateur vers une destination fixe sur l'autre réseau. Chaque transfert est identifié, inspecté et, là où la politique le demande, approuvé. L'utilisateur fait trois gestes simples, et les deux réseaux ne sont jamais reliés.
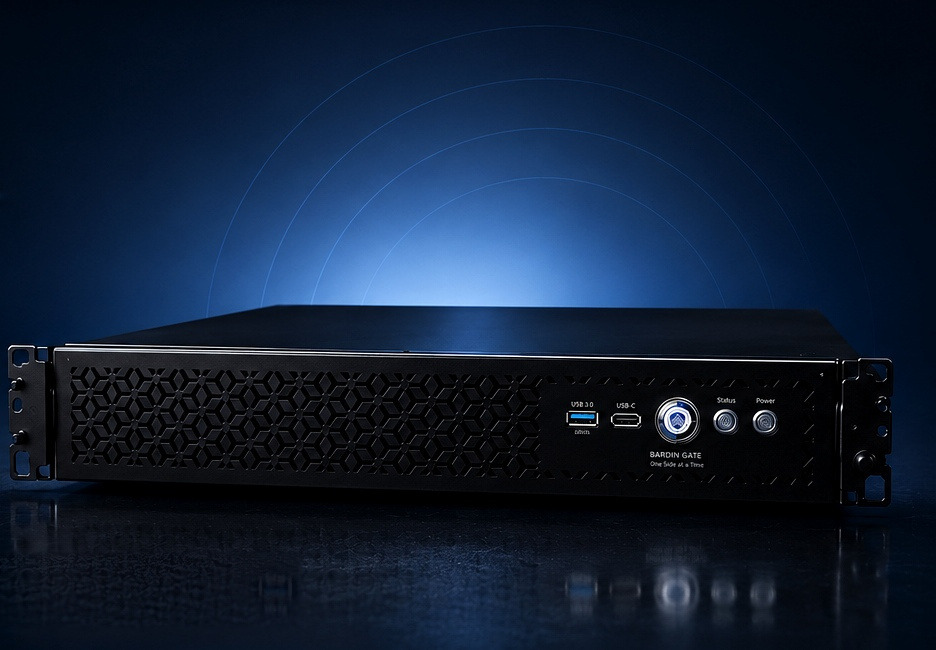
Les gens doivent transférer des fichiers pour un travail légitime, et les moyens habituels, une clé USB, un mot de passe partagé, une liaison réseau temporaire, défont ce pour quoi l'isolement existe. ART fait le même travail sous contrôle. L'utilisateur envoie depuis son propre ordinateur, et l'appliance 2U, indépendamment de lui, autorise, inspecte et livre le fichier.
Chaque envoi est confirmé par les moyens propres à l'ordinateur : Windows Hello, Touch ID ou le mot de passe du compte, ou l'invite du bureau sous Linux. L'Agent ne collecte jamais de mot de passe.
Les administrateurs définissent les destinations, et les utilisateurs choisissent seulement dans la liste qui leur est permise. Personne ne saisit de chemin.
Validation structurelle, ClamAV, YARA et le modèle d'IA de l'appliance, en isolement, avec signatures du propriétaire et attestation par un tiers.
ART apprend les transferts habituels de chaque utilisateur et vous alerte quand l'un d'eux s'en écarte.
La politique peut exiger plusieurs approbateurs indépendants, et un expéditeur ne peut pas approuver son propre fichier.
Le fichier final est rouvert et son empreinte recalculée. Jusque-là il n'est pas livré, et un fichier partiel n'est jamais visible.
L'utilisateur fait trois gestes et l'administrateur voit tout dans une console web. Ni scripts ni surveillance quotidienne.
Un analyste du réseau sûr envoie un rapport à un partenaire extérieur ; la politique demande l'approbation du responsable.
Un fichier du réseau non sûr est inspecté et, après l'accord de l'approbateur sécurité, atteint le réseau sûr.
Un prestataire reçoit une destination définie, jamais un dossier ouvert ni un mot de passe partagé.
Décrivez-nous votre environnement et vos besoins. L'un de nos spécialistes vous répondra.